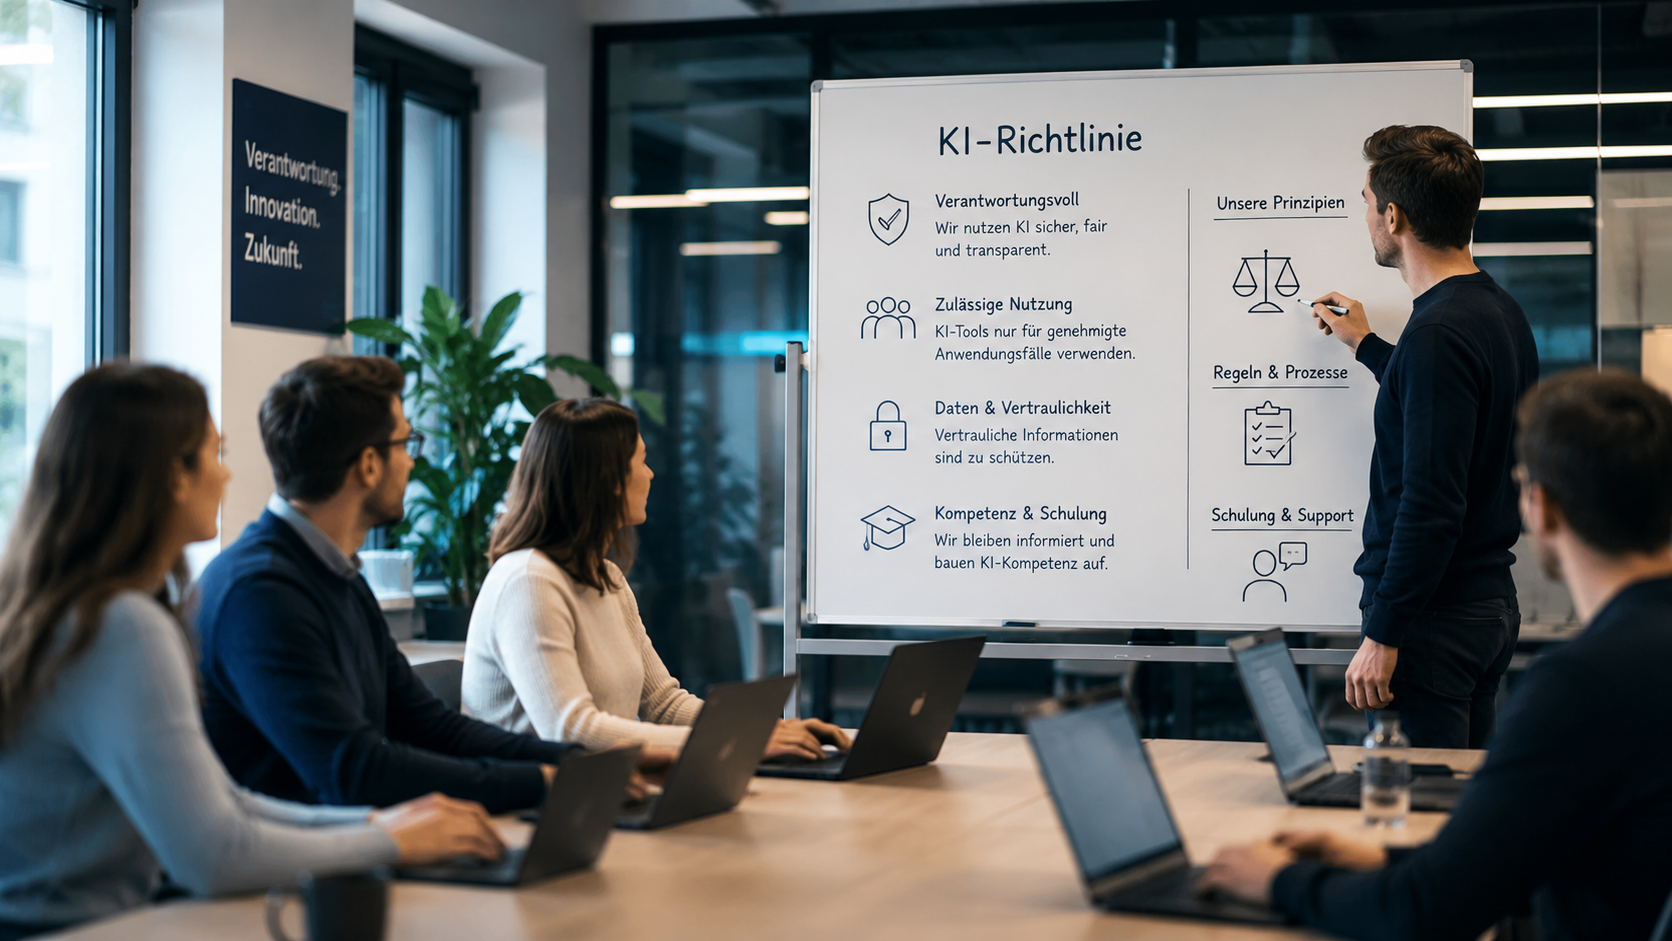
Mitarbeiter verwenden ChatGPT, Gemini oder Claude, um rascher zu arbeiten – oft ohne Wissen der IT-Abteilung. Was als geringe Effizienzhilfe anfängt, entwickelt sich für viele mittelständische Unternehmen zur verborgenen Datenschutz- und Compliance-Falle. Denn jeder Prompt mit vertraulichen Daten kann zum Datenleck werden – und niemand kriegt es mit…
Eine kurze Deadline, ein umfangreiches Dokument, ein unbeschriebenes Word-Dokument. Schnell den Text in ChatGPT kopieren, resümieren lassen, fertig. Was nach unschädlichem Zweckdenken klingt, ist in etlichen Unternehmen längst Alltag – und in den meisten Situationen weder erfasst noch genehmigt. Genau dieses Phänomen trägt einen eigenen Namen: Schatten-KI. Sie ist die kleine, verborgene Schwester der etablierten Schatten-IT – und sie wächst gerade schnell.
Wie rasant, zeigt eine repräsentative Umfrage des Digitalverbands Bitkom: Mittlerweile verwenden 10 Prozent der Erwerbstätigen in Deutschland KI im Beruf, ohne dass ihr Arbeitgeber davon weiß. Vor einem Jahr waren es noch 5 Prozent – die heimliche Verwendung hat sich also innerhalb eines Jahres verdoppelt (https://www.bitkom.org/Presse/Presseinformation/KI-Nutzung-boomt-Angst-vor-Abhaengigkeit-Ausland-gross). Auf Firmenseite gehen mittlerweile rund vier von zehn Firmen davon aus, dass ihre Beschäftigten private KI-Tools im Job verwenden (https://www.bitkom.org/Presse/Presseinformation/Beschaeftigte-nutzen-Schatten-KI). Die Dunkelziffer dürfte deutlich höher liegen.
Was Schatten-KI von normaler KI-Nutzung unterscheidet
Der Begriff lehnt sich an die seit Jahren etablierte Schatten-IT an – also den selbstständigen Gebrauch von Software, Cloud-Services oder Hardware ohne Genehmigung der IT-Abteilung. Schatten-KI beschreibt exakt dasselbe Prinzip, bloß mit einer modernen Toolkategorie: generative KI-Tools wie ChatGPT, Microsoft Copilot, Google Gemini oder Claude, die Beschäftigte ohne formelle Genehmigung im geschäftlichen Umfeld nutzen.
Typische Anwendungsfälle aus der Praxis sind das Zusammenfassen vertraulicher Meeting-Mitschriften, das Übersetzen von Kunden-Kommunikation, das Strukturieren interner Dokumente, das Optimieren von Angebotstexten oder das Prüfen von Programmcode. All das erfolgt in der Regel über frei verfügbare, frei erreichbare Webdienste – und damit außerhalb jeder Datenschutz-Folgenabschätzung, ohne Auftragsverarbeitungs-Vereinbarung und ohne dass die IT-Abteilung weiß, welche Daten das Unternehmen übermittelt haben.
Entscheidend zu verstehen: Die Übermittlung von Unternehmensdaten in eine frei zugängliche KI ist rechtlich keine Nebensächlichkeit. Sie gilt üblicherweise als Offenlegung gegenüber einem Dritten – mit Folgen für den Schutz von Geschäftsgeheimnissen, für DSGVO-Vorgaben und im Ernstfall auch für die individuelle Haftung der Geschäftsführung.
Wie aus Pragmatismus ein Risiko wird
Schatten-KI ist kaum Zeichen schlechter Intention. Im Gegensatz: Wer ChatGPT nutzt, will häufig effizienter agieren, hochwertigere Ergebnisse liefern oder schlicht weniger Monotonie bewältigen. Der Griff zur frei verfügbaren KI ist dabei der Weg des geringsten Widerstands – ein Browser-Tab, ein paar Sekunden, fertig.
Hinzu kommt eine handfeste Schwachstelle auf der Arbeitgeberseite. Laut Bitkom werden 70 Prozent der Mitarbeitenden in Deutschland von ihrem Arbeitgeber nicht zu KI geschult – bloß jeder Fünfte hat überhaupt eine Weiterbildung erhalten (https://www.bitkom.org/Presse/Presseinformation/Ein-Fuenftel-im-Job-zu-KI-geschult). Wo offiziell weder klare Regeln noch freigegebene Tools vorhanden sind, füllt die private KI-Nutzung das Vakuum. Beschäftigte improvisieren, Teamleiter sehen weg, und die IT erfährt erst dann davon, wenn etwas schiefgeht.
Wir beobachten in der Praxis immer öfter, dass Schatten-KI dort am stärksten zunimmt, wo zwei Faktoren zusammenkommen: hoher Produktivitätsdruck und nicht vorhandene offizielle Optionen. Sofern das Unternehmen keine geschützten KI-Tools bereitstellt, gewinnt das erstbeste Tool aus dem Browser. Und das ist fast immer die öffentliche Variante von ChatGPT.
Die Risiken von Schatten-KI im Mittelstand
Schatten-KI greift sofort in vier kritische Bereiche ein: Datenschutz, Geschäftsgeheimniswahrung, Compliance und Informationssicherheit. Die Gefahren überschneiden sich – und sind für mittelständische Unternehmen oft existenzieller, als die vermeintliche Harmlosigkeit eines „mal eben“-Prompts vermuten lässt.
• DSGVO-Verletzungen: Werden persönliche Daten – Kundennamen, Bewerberunterlagen, interne Kommunikation – in eine frei zugängliche KI eingegeben, fehlt es häufig an einer Rechtsbasis, an einem Auftragsverarbeitungsabkommen und an der dokumentierten Rechenschaftsverantwortung nach Artikel 5 DSGVO.
• Wegfall des Geschäftsgeheimnisschutzes: Das Geschäftsgeheimnisgesetz schützt nur Informationen, die durch angemessene Maßnahmen geheim gehalten werden. Wer Quellcode, Preiskalkulationen oder M&A-Unterlagen in einen frei zugänglichen Chatbot tippt, verliert diesen Schutz möglicherweise dauerhaft.
• Unzutreffende Ergebnisse und Fehlinterpretationen: KI-Modelle erfinden Fakten überzeugend genug, dass sie in Angebote, Verträge oder Marketingunterlagen wandern – mit Auswirkungen für Haftung, Gewährleistung und Ansehen.
• Compliance-Lücken nach EU-AI-Act: Seit Februar 2025 verpflichtet die KI-Verordnung Unternehmen, dass alle Personen im Umgang mit KI über ein „ausreichendes Maß an KI-Kompetenz“ verfügen. Eine unkontrollierte Schattenverwendung lässt sich gegenüber einer Aufsichtsbehörde praktisch nicht nachweisen.
• Cybersicherheits-Einfallstore: Nicht jedes KI-Werkzeug, das Mitarbeiter aus dem Browser laden, ist vertrauenswürdig. Veränderte Plugins, unsichere Browser-Erweiterungen oder zwielichtige Wrapper-Dienste sind ideale Vehikel für Datenabfluss und Malware.
Speziell kritisch ist die Kombination dieser Risiken: Eine einzelne Datenverletzung kann nach DSGVO Artikel 33 binnen 72 Stunden anzeigepflichtig werden – inklusive Benachrichtigung der Betroffenen. Ein Brief an Kunden mit der Mitteilung „Ein Mitarbeiter hat Ihre Daten in ChatGPT übertragen“ ist nichts, was sich ein Geschäftsführer wünschen würde. Hinzu kommt die persönliche Haftung der Geschäftsleitung nach § 43 GmbHG, falls Risikosteuerung und Aufsicht erkennbar vernachlässigt wurden.
Was gegen Schatten-KI wirklich hilft
Generelle Verbote funktionieren nicht. Wer ChatGPT im Unternehmensnetzwerk blockiert, erlebt nur, dass Mitarbeiter ihre Eingaben stattdessen über das Smartphone oder das private Notebook übermitteln. Die Verwendung endet nicht – sie wird nur unsichtbarer. Wirksamer ist ein zweiter, pragmatischerer Weg: Schatten-KI nicht unterdrücken, sondern in kontrollierte Strukturen lenken.
Aus unserer Praxis als IT-Serviceanbieter hat sich dabei eine klare Vorgehensweise etabliert:
• Bestandsaufnahme: Ehrlich erfassen, welche KI-Tools im Unternehmen wirklich verwendet werden – über kurze, anonyme Mitarbeiterbefragungen, über Auswertung des Web-Datenverkehrs oder über offene Abstimmungen mit den Fachbereichen.
• KI-Richtlinie erstellen: Eine kompakte, verständliche Policy regelt, welche Daten niemals in öffentliche KI gehören (Personeninformationen, Verträge, Quellcode, Finanzinformationen, Geschäftsinterna), welche Tools freigegeben sind und wie KI-Resultate vor der Verwendung geprüft werden müssen.
• Sichere Lösungen anbieten: Enterprise-Versionen wie Microsoft 365 Copilot, ChatGPT Enterprise oder Claude for Work bieten rechtliche Garantien zu Datennutzung, Logging und Datenspeicherung. Wo immer möglich sollten genehmigte Werkzeuge die naheliegendste Wahl sein – nicht die umständlichste.
• Schulung statt Bestrafung: Kurze, anwendungsorientierte Trainings zu Prompt-Hygiene, Datenklassifizierung und KI-Fachwissen schaffen Sicherheit und decken zugleich die Pflicht aus Artikel 4 EU-AI-Act ab.
• Kennzeichnung und Vier-Augen-Prinzip: Für geschäftsrelevante Dokumente gehört eine menschliche Kontrolle zwingend dazu. KI-erstellte Texte werden gekennzeichnet, damit ihre Herkunft transparent bleibt.
• Betriebsrat einbinden: In mitbestimmungsrelevanten Unternehmen ist eine Rahmenvereinbarung zur KI-Verwendung der klarste Weg – und meist rascher verhandelt, als viele befürchten.
Wir empfehlen unseren Kunden, dieses Vorgehen nicht als Compliance-Maßnahme zu verstehen, sondern als Möglichkeit: Wer Schatten-KI transparent macht, erfährt nebenbei, an welchen Bereichen im Unternehmen besonders viel manuelle Arbeit steckt – und wo sich der gezielte Gebrauch freigegebener KI wirklich auszahlt.
Was bleibt: Die wichtigsten Erkenntnisse
Schatten-KI ist kein Erscheinungsbild, das wieder untertaucht. Sie ist die unmittelbare Konsequenz davon, dass generative KI in der Breite der Mitarbeiterschaft schneller angekommen ist als in den IT- und Compliance-Bereichen vieler mittelständischer Unternehmen. Wer das Thema jetzt systematisch angeht, hat zwei Vorteile: Er senkt Datenschutz- und Haftungsgefahren deutlich – und er schafft die Basis dafür, dass KI im Unternehmen produktiv und kontrolliert zugleich eingesetzt werden kann.
Aus unserer Perspektive ist klar: Schatten-KI ist kein ausschließliches IT-Thema, sondern ein Führungsthema. Geschäftsführung, Datenschutz, IT und Fachbereiche müssen gemeinsam definieren, wo KI im Unternehmen zulässig, erwünscht oder verboten ist. Wer hier zögert, riskiert nicht nur Bußgelder und Reputationsschäden, sondern verschenkt auch die Chance, KI gezielt als Instrument für die eigene Wertschöpfung zu nutzen.
Sie möchten erfahren, welche KI-Maßnahmen in Ihrem Unternehmen wirklich im Einsatz sind und wie Sie eine praxisnahe, rechtskonforme KI-Richtlinie erstellen? Sprechen Sie uns gerne an – als Ihr IT-Servicepartner unterstützen wir Sie von der Bestandsaufnahme über die Tool-Selektion bis zur Mitarbeiterschulung.